Secure AI Atlas mark Secure AI Atlas SECURITY & GOVERNANCE

Sistema de observación del riesgo

Secure AI Atlas

Un mapa técnico del riesgo operativo en sistemas de IA generativa.

El foco es el punto donde el lenguaje se conecta con datos, identidad, herramientas, permisos y decisiones, y donde una capacidad útil puede adquirir autoridad operativa.

Cada entrada convierte esa superficie en algo revisable: un modo de fallo, un límite de control o una pregunta de gobierno respaldada por evidencia.

Un método de lectura para sistemas de IA

Mapa operativo del riesgo de IA

Para cada caso de uso, ATLAS identifica qué puede hacer el sistema, qué puede tocar, qué controles lo limitan y quién ha aceptado el riesgo residual.

Capa de gobierno

¿Quién ha aceptado el riesgo residual?

Define qué está permitido, quién responde, qué evidencia se exige y qué riesgos siguen siendo inaceptables.

Capa de control

¿Qué limita al sistema?

Aplica identidad, permisos, validación, registros, aprobación, monitorización, aislamiento y desarrollo seguro.

Superficie de exposición

¿Qué puede tocar?

Identifica datos, herramientas, APIs, repositorios, flujos de trabajo, usuarios y decisiones que quedan a su alcance.

Capacidad de IA

¿Qué puede hacer?

Describe generación, recuperación, razonamiento, transformación, invocación de herramientas, recomendación y acción.

ATLAS lee el mapa en ambas direcciones: desde el gobierno hacia la implementación y desde la capacidad técnica hacia el riesgo organizativo.

Otro lugar

Boundary Conditions

Una publicación que vive dentro de este atlas, con su propio registro, sus propias reglas editoriales y sus propios motivos para negarse a responder.

Incidentes documentados, mecanismos demostrados, veredictos argumentados, preguntas científicas difíciles y escenarios condicionales, cada uno graduado por la evidencia que lo sostiene. Lo que guarda se lee mejor donde se imprime; esta banda solo marca la entrada.

Entrar en el registro

Qué cartografía ATLAS

Copilotos empresariales, sistemas RAG, agentes de IA y herramientas conectadas, donde la salida puede afectar a datos, acceso o acciones.

Partir de un modo de fallo concreto, seguir su ruta de exposición, identificar el límite de control y preguntar qué evidencia haría el riesgo revisable.

El modelo de ATLAS

Riesgo → Control → Framework → Evidencia

Cuatro eslabones, una única cadena revisable. Parte de la exposición, encuentra la respuesta, comprueba la referencia externa y demuestra que el control opera.

Informe destacado

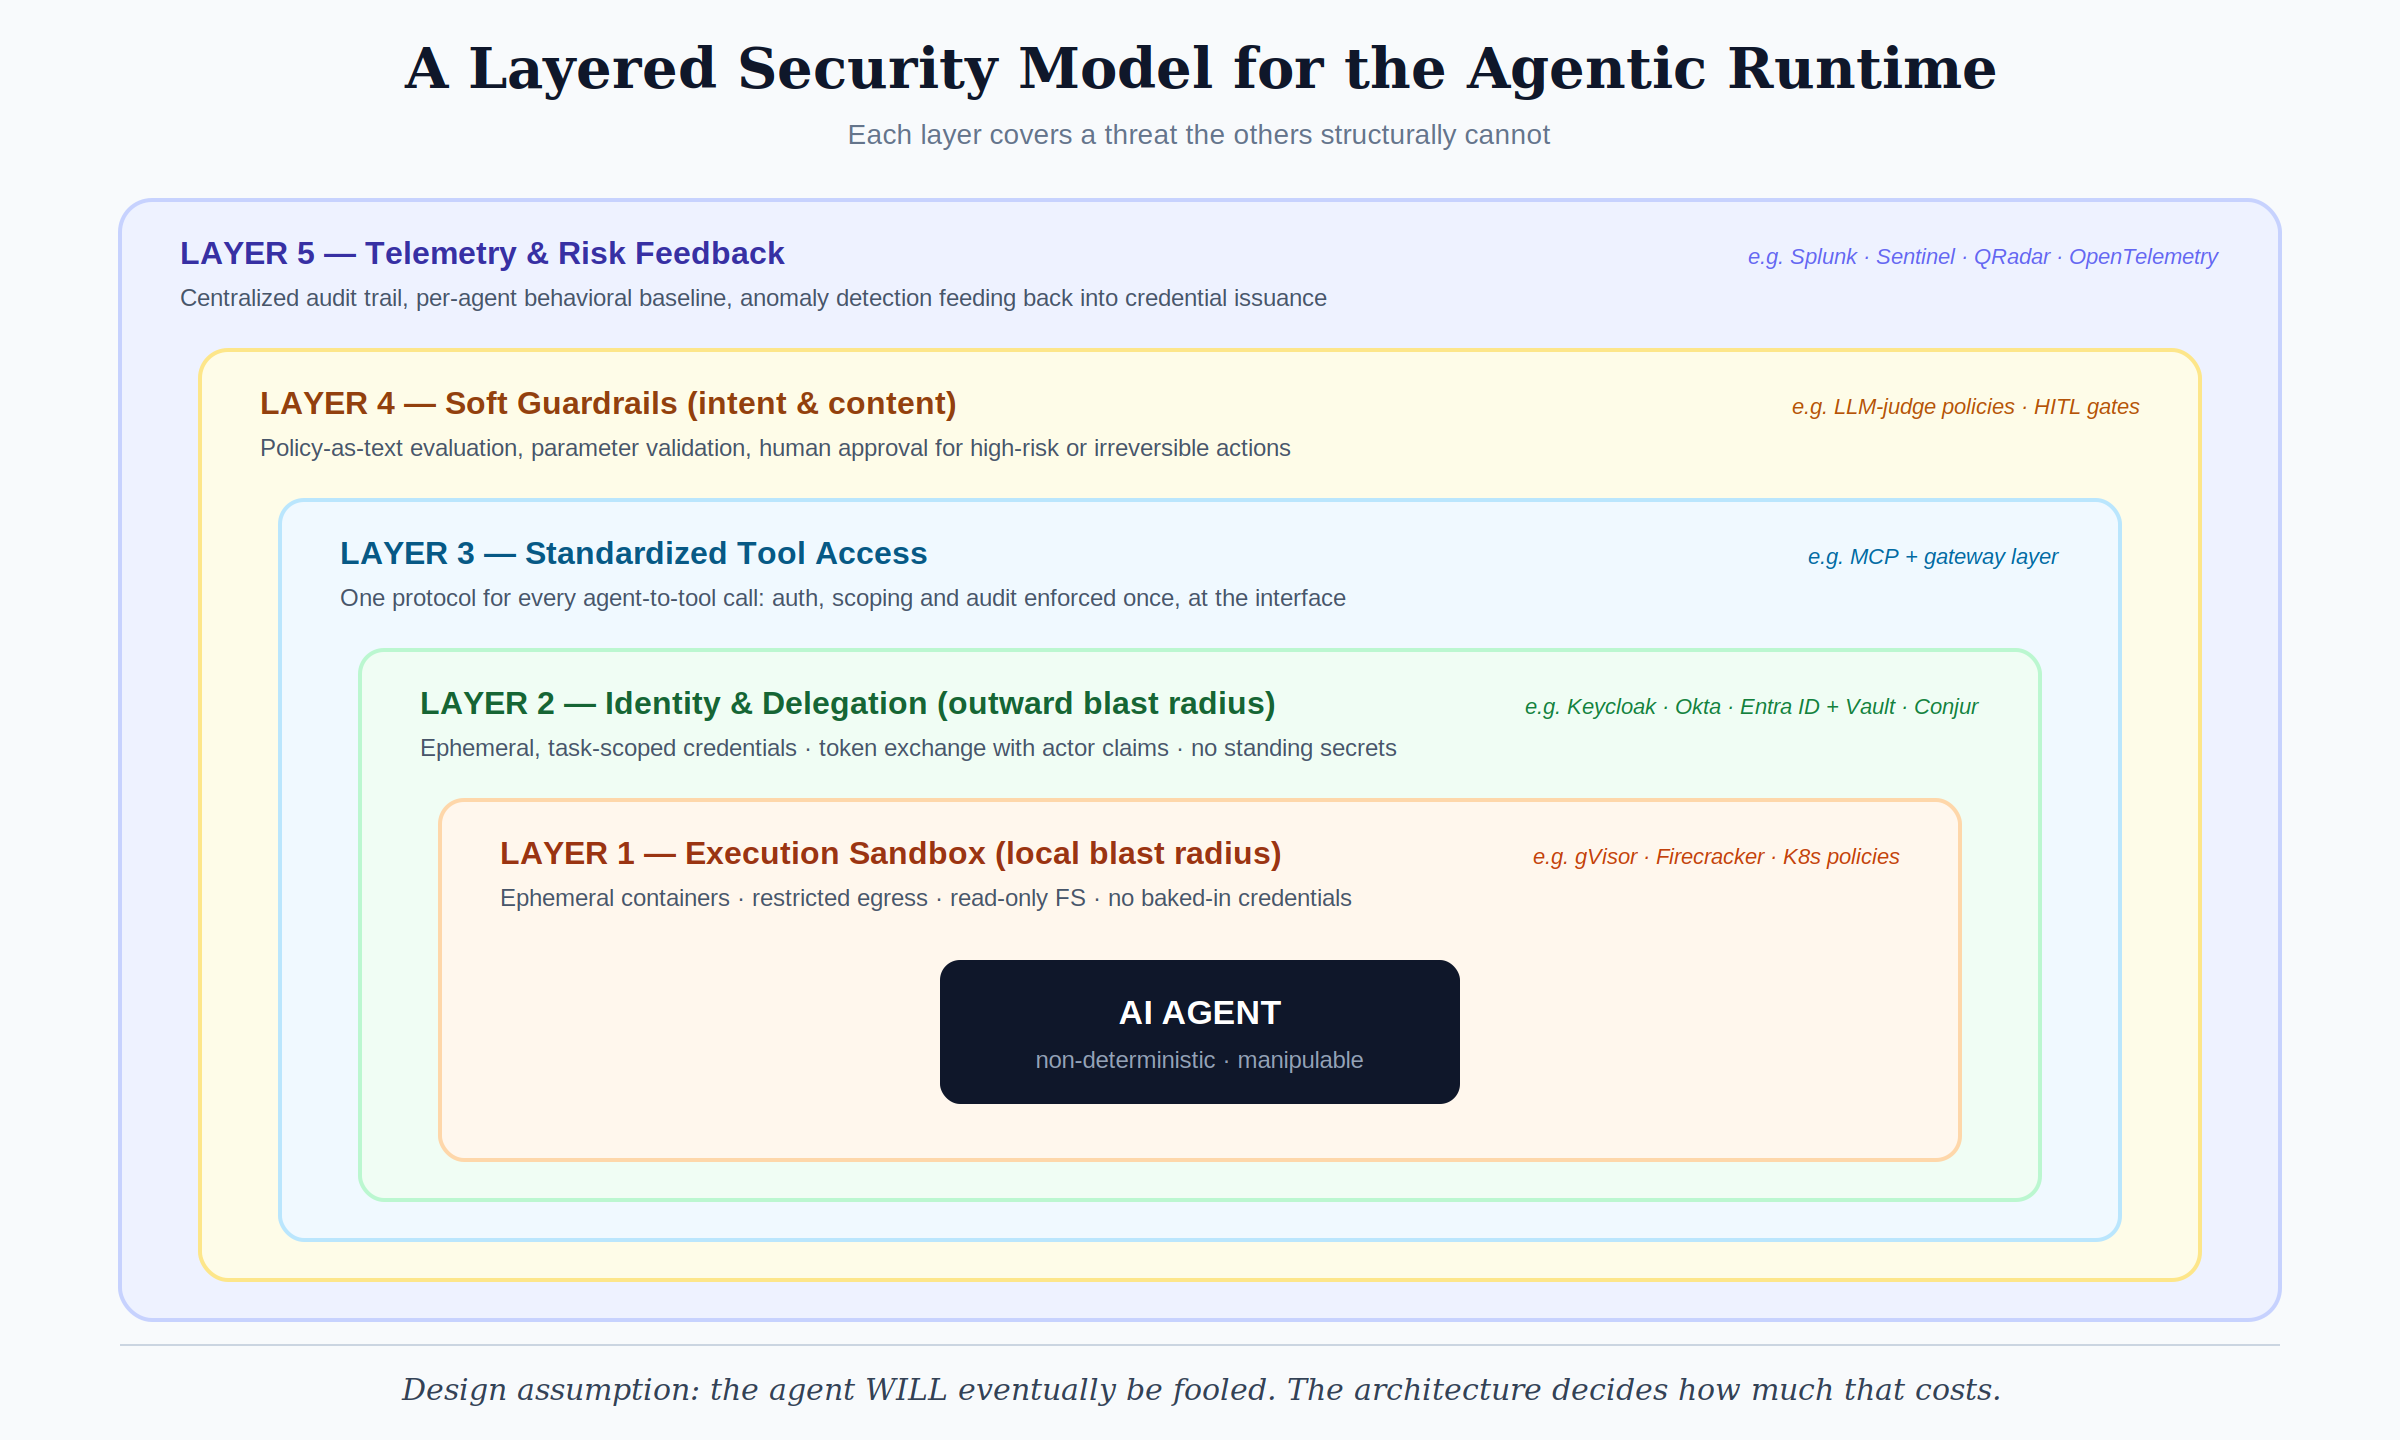
Tu agente de IA tiene más permisos que tu becario. Y nadie le ha hecho un contrato.

Por qué delegar identidad completa a agentes de IA concentra un riesgo no gestionado, y una arquitectura de cinco capas para limitarlo antes del primer incidente.

Análisis reciente

Artículos técnicos breves para entender la exposición antes de seleccionar un control.

Todos los artículos

Informe de investigación

Shadow AI y el nuevo problema de la autoridad delegada

Informe de investigación sobre la transición desde el uso no gestionado de IA hacia sistemas agénticos con autoridad delegada, y los controles necesarios para gobernar ambos dominios de riesgo.

Explorar el Mapa

Los cuatro catálogos forman una única cadena revisable: riesgo, control, framework y evidencia. Abre el mapa para recorrerlos.

Inteligencia externa

Atlas Tech Radar

Señales recientes sobre seguridad de IA, sistemas agénticos y gobierno.

Ver las 45 señales →

Un mapa técnico para la revisión

Usa los catálogos para estructurar una revisión y la sección Frameworks para conectar hallazgos con responsables y evidencia. Learning Log registra cómo evoluciona el mapa junto con el sector.

Secure AI Atlas hace legibles los sistemas de IA antes de que la capacidad técnica se convierta en autoridad operativa.